


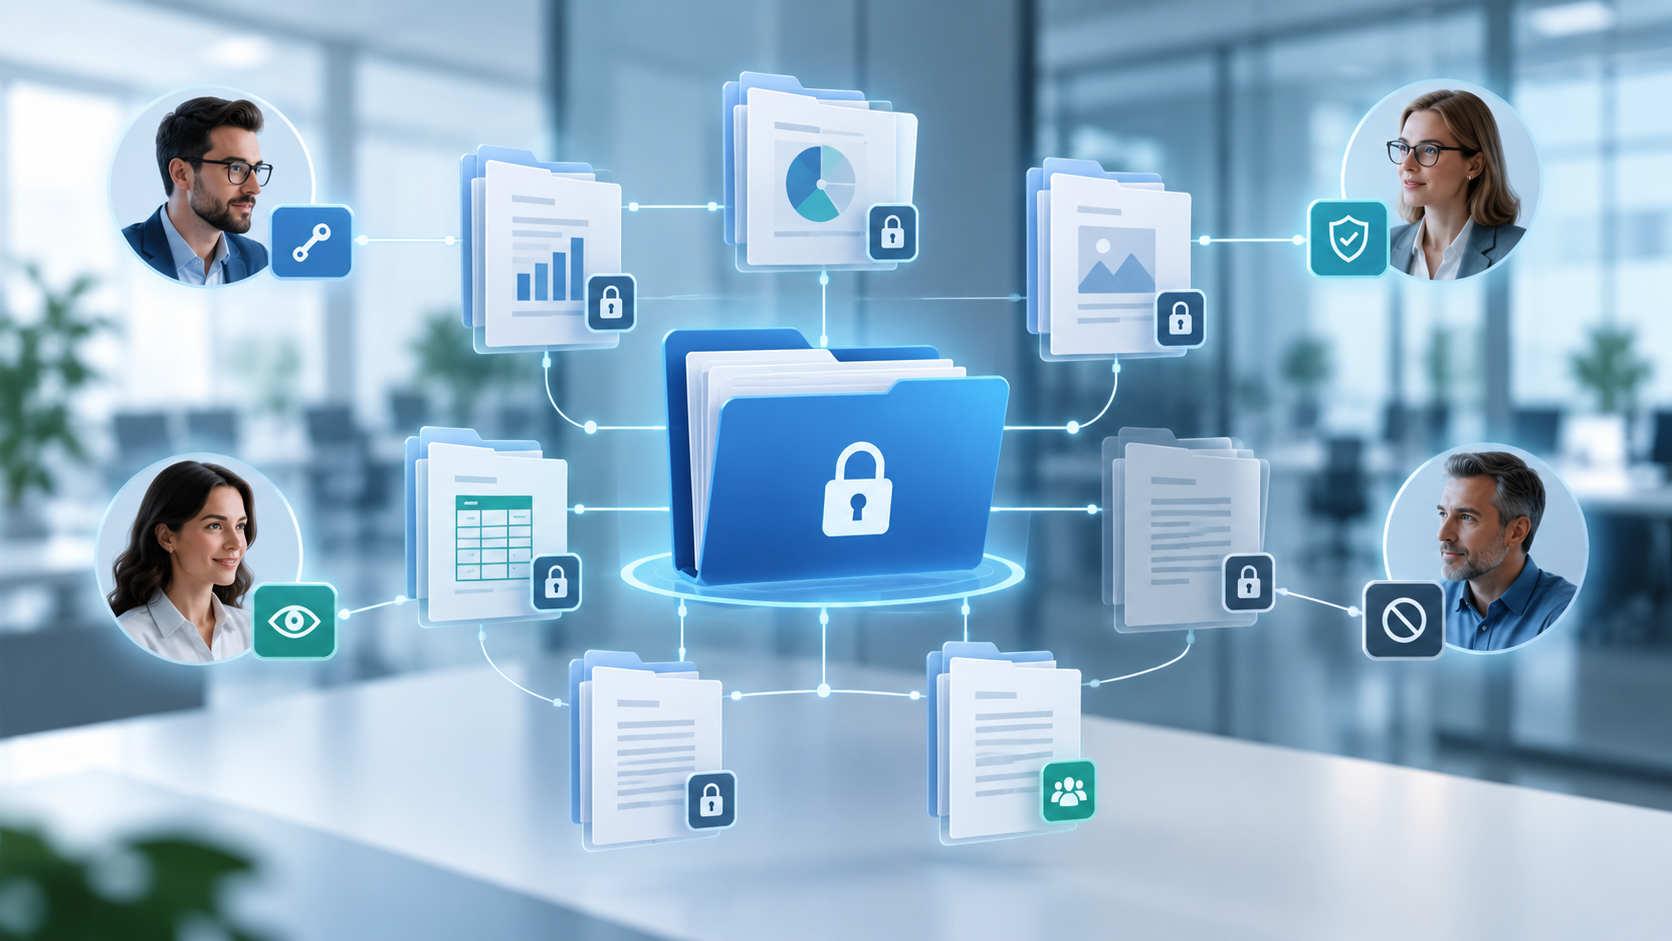
Un preventivo commerciale, un contratto riservato e un documento contenente i dati personali dei dipendenti possono essere archiviati sullo stesso server aziendale. Questo, però, non significa che debbano essere accessibili a tutti.
In molte imprese, le cartelle condivise vengono organizzate pensando soprattutto alla comodità: i documenti devono essere facili da trovare, modificare e scambiare tra colleghi. Con il tempo, però, i permessi si accumulano, le persone cambiano mansione e alcuni accessi rimangono attivi anche quando non sono più necessari.
Il risultato? Informazioni riservate potenzialmente disponibili a chi non dovrebbe consultarle.
La gestione accessi file aziendali serve proprio a evitare queste situazioni, stabilendo chi può visualizzare, modificare, condividere o eliminare i documenti in base alle proprie responsabilità.
Gestione accessi file aziendali: partire dai ruoli, non dalle cartelle
Gestione accessi file aziendali: partire dai ruoli, non dalle cartelle
Uno degli errori organizzativi più frequenti consiste nell’assegnare gli stessi permessi a tutti i dipendenti, senza distinguere tra le diverse funzioni aziendali.
Pensiamo a un’impresa con un reparto amministrativo, uno commerciale e uno dedicato alle risorse umane.
- L’amministrazione deve poter consultare fatture, documenti contabili e informazioni relative ai pagamenti.
- Il reparto commerciale ha bisogno di accedere a preventivi, offerte e documentazione dei clienti.
- Le risorse umane gestiscono contratti di lavoro, dati personali e documenti riservati dei dipendenti.
Ogni reparto deve poter lavorare con le informazioni necessarie, senza avere automaticamente accesso a quelle degli altri.
Questo criterio prende il nome di principio del minimo privilegio: a ciascun utente vengono concessi soltanto i permessi indispensabili per svolgere le proprie attività.
Non si tratta di limitare la collaborazione, ma di organizzarla in modo più sicuro.
Il problema dei permessi che nessuno controlla più
Il problema dei permessi che nessuno controlla più
Una cartella condivisa viene creata per un progetto. Cinque colleghi ricevono l’autorizzazione ad accedervi. Il progetto termina, due persone cambiano reparto e una lascia l’azienda.
Chi si occupa di aggiornare i permessi?
Se non esiste una procedura precisa, gli accessi possono rimanere invariati per mesi o anni.
Questa situazione è particolarmente delicata quando riguarda ex dipendenti, collaboratori esterni o fornitori ai quali erano state concesse credenziali per esigenze temporanee.
Anche senza un utilizzo improprio intenzionale, mantenere attivi accessi non necessari aumenta le possibilità di esposizione delle informazioni aziendali.
Per questo una corretta gestione accessi file aziendali deve prevedere controlli periodici e aggiornamenti ogni volta che cambiano i rapporti di lavoro o le responsabilità interne.
La revoca degli accessi dovrebbe essere parte integrante della procedura di uscita di un dipendente, non un’attività da ricordare successivamente.
Visualizzare un documento non significa poterlo modificare
Visualizzare un documento non significa poterlo modificare
Un altro aspetto spesso trascurato riguarda la differenza tra le autorizzazioni disponibili.
Non tutti coloro che devono consultare un file hanno anche bisogno di modificarlo.
Un responsabile commerciale, per esempio, potrebbe aver bisogno di leggere un listino approvato senza poter cambiare i prezzi. Un collaboratore esterno potrebbe dover caricare alcuni documenti in una cartella dedicata, senza visualizzare l’intero archivio aziendale.
I sistemi di gestione documentale e le infrastrutture di rete permettono di distinguere diversi livelli di autorizzazione:
- Lettura: consultare i documenti senza modificarli.
- Modifica: aggiornare i contenuti esistenti.
- Condivisione: concedere l’accesso ad altri utenti, quando previsto.
- Gestione completa: amministrare file, cartelle e relative autorizzazioni.
Una particolare attenzione va riservata ai permessi di amministratore, che consentono di intervenire sulle configurazioni e sui diritti degli altri utenti.
Concederli indiscriminatamente può trasformare un semplice errore operativo in un problema molto più esteso.
Accessi da remoto: stessi criteri, maggiori attenzioni
Accessi da remoto: stessi criteri, maggiori attenzioni
Lo smart working e la collaborazione con professionisti esterni hanno modificato il modo in cui le aziende utilizzano i propri documenti.
Oggi un dipendente può accedere ai file dall’ufficio, da casa o durante una trasferta. La posizione geografica, però, non dovrebbe determinare automaticamente quali informazioni può consultare.
Una buona organizzazione mantiene gli stessi criteri di autorizzazione indipendentemente dal luogo di lavoro, aggiungendo adeguate misure di protezione per gli accessi esterni.
Tra queste rientrano l’autenticazione a più fattori, l’utilizzo di dispositivi autorizzati e la configurazione di collegamenti sicuri alle risorse aziendali.
È importante anche verificare come vengono condivisi i documenti tramite servizi cloud. Un link impostato per essere accessibile a chiunque lo possieda, ad esempio, può rendere disponibili informazioni che avrebbero dovuto restare all’interno di un gruppo ristretto.
La gestione accessi file aziendali deve quindi comprendere sia le cartelle presenti sui server interni sia gli strumenti di archiviazione e collaborazione online.
Come verificare se gli accessi sono organizzati correttamente
Come verificare se gli accessi sono organizzati correttamente
Non è necessario attendere un incidente informatico per controllare le autorizzazioni presenti in azienda.
Un primo intervento può partire da alcune verifiche concrete: individuare le cartelle che contengono informazioni riservate, controllare chi può accedervi, identificare gli account inutilizzati e distinguere i permessi di lettura da quelli di modifica.
È altrettanto utile verificare se gli accessi sono assegnati a singole persone o a gruppi organizzati per funzione aziendale. La seconda soluzione, quando configurata correttamente, può semplificare notevolmente la gestione dei cambiamenti.
Questa analisi dovrebbe diventare un’attività periodica, con responsabilità definite e procedure documentate.
L’obiettivo non è complicare il lavoro quotidiano, ma evitare che la sicurezza dei documenti dipenda esclusivamente dall’attenzione dei singoli dipendenti.
Una rete ben organizzata protegge anche le informazioni
Una rete ben organizzata protegge anche le informazioni
La protezione dei dati aziendali non dipende soltanto dagli strumenti di cybersecurity installati. Conta anche il modo in cui vengono organizzati gli accessi alle risorse condivise.
Una gestione accessi file aziendali efficace permette di ridurre le autorizzazioni superflue, tutelare le informazioni riservate e rendere più semplice il lavoro dei diversi reparti.
Copypoint affianca le imprese nella gestione dell’infrastruttura informatica, aiutandole a individuare soluzioni IT adatte alle proprie esigenze operative.
Vuoi verificare se la tua rete aziendale è organizzata in modo sicuro ed efficiente?
